Un nuovo paradigma della sicurezza dell’AI. Proteggi collaboratori, codice di sviluppo e applicazioni interne da un utilizzo non controllato dell’AI: scopri “Prompt Security” di SentinelOne nel nostro webinar del 12/03/2026.
Ma c’è un rovescio della medaglia.
L’adozione spontanea e distribuita dell’AI ha creato una nuova superficie di attacco che non coincide più con il perimetro IT tradizionale. L’endpoint, il browser, l’IDE di sviluppo, le integrazioni API verso modelli pubblici o privati diventano punti di ingresso per:
- fughe di dati sensibili e proprietà intellettuale;
- abusi delle funzionalità AI da parte di utenti malintenzionati o poco consapevoli;
- vulnerabilità insite nei modelli e nelle applicazioni AI stesse.
Per i CISO, CIO e i professionisti dell’IT questo si traduce in una sfida molto concreta:
come bilanciare il bisogno di innovazione con la necessità di controllo, governance e conformità normativa?
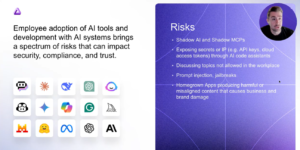
Le minacce più diffuse legate all’utilizzo dell’AI in azienda
1. Shadow AI e Shadow MCP
Così come in passato c’era lo Shadow IT, oggi parliamo sempre più spesso di Shadow AI: utilizzo di strumenti di intelligenza artificiale non autorizzati, account personali (es. ChatGPT, Gemini, Claude), estensioni browser o app locali che l’IT non vede e non governa.
A questo si aggiungono gli Shadow MCP (Model Context Protocol): server e “bolle” di contesto AI creati da team o reparti per accelerare il lavoro, ma fuori da qualsiasi controllo centrale. Il risultato è un ecosistema di AI frammentato, dove diventa quasi impossibile:
- sapere quali strumenti AI vengono usati;
- capire quali dati vengono inviati ai modelli;
- applicare policy coerenti di sicurezza e compliance.
2. Esposizione di secret, credenziali e proprietà intellettuale
Gli AI Code Assistant e gli strumenti di produttività basati su LLM sono ormai parte del workflow di molti sviluppatori e knowledge worker. Il rischio principale è che, nel copiare e incollare porzioni di codice o testo:
- vengano esposti API key, token, password;
- vengano condivisi indirizzi IP, configurazioni interne, architetture;
- vengano caricati documenti riservati o contratti su piattaforme pubbliche.
Il tutto spesso senza consapevolezza dell’utente, che vede l’AI solo come un acceleratore e non come un possibile vettore di data leakage.
3. Prompt Injection, Jailbreak e comportamenti non allineati
I modelli generativi possono essere manipolati tramite input costruiti ad hoc per:
- ignorare le istruzioni di sicurezza;
- rivelare informazioni interne;
- eseguire azioni non previste (soprattutto in presenza di agenti AI che interagiscono con sistemi esterni).
Fenomeni come Prompt Injection e Jailbreak non sono più scenari teorici, ma vettori d’attacco documentati che sfruttano la logica stessa dei modelli per aggirarne i controlli.
4. Rischi nelle applicazioni AI interne (Homegrown AI Apps)
Sempre più organizzazioni sviluppano chatbot, assistenti interni o applicazioni AI basate su modelli custom, addestrati su dati aziendali o connessi a database e sistemi interni.
In questo contesto, i rischi sono molteplici:
- Prompt Injection sugli endpoint o sulle API;
- Denial of Wallet / Denial of Service, saturando l’utilizzo di token o risorse del modello;
- Remote Code Execution (RCE) in presenza di logica applicativa non adeguatamente protetta;
- generazione di contenuti dannosi, fuorvianti o non in linea con il brand.
5. Governance, logging e compliance insufficienti
Infine, c’è un tema trasversale: governance e accountability.
Senza visibilità su:
- chi utilizza quali strumenti AI,
- quali prompt vengono inviati,
- quali dati circolano tra modello e applicazione,
è impossibile dimostrare conformità ai nuovi requisiti normativi (come quelli dell’EU AI Act) e gestire in modo efficace incidenti o audit.
Prompt AI: la risposta di SentinelOne alla sicurezza dell’AI
Per affrontare in modo strutturato questi rischi, SentinelOne presenta Prompt Security, una soluzione specificamente progettata per la AI Security, che presto andrà ad integrarsi nella piattaforma Singularity.
L’obiettivo è semplice ma ambizioso:
permettere alle aziende di utilizzare l’AI ovunque — nei browser, negli endpoint, nei workflow applicativi — mantenendo controllo, visibilità e sicurezza.
Prompt Security introduce un livello di controllo trasversale che:
- intercetta l’utilizzo dell’AI direttamente nel punto di interazione (endpoint, browser, IDE, API);
- analizza prompt e risposte in tempo reale, alla ricerca di:
- dati sensibili,
- pattern di attacco (prompt injection, jailbreak),
- comportamenti non conformi;
- applica automaticamente le policy di sicurezza e di utilizzo dell’AI definite dall’azienda.
In altre parole, non è “solo” una soluzione di protezione del perimetro, ma un layer di governance dedicato all’AI, che dialoga con tutte le principali tipologie di utilizzo: tool dei dipendenti, code assistant, applicazioni AI interne.
Come utilizzare l’AI in modo sicuro: governance, protezione del codice e difesa delle applicazioni
- Governare l’AI usata dai dipendenti
Prompt Security aiuta l’azienda a vedere e controllare come i dipendenti utilizzano l’AI, anche quando usano strumenti non autorizzati (Shadow AI). Analizza i prompt in tempo reale e scherma automaticamente dati sensibili — come PII, credenziali o documenti riservati — prima che possano uscire dall’endpoint.
In pratica, trasforma le linee guida sull’uso dell’AI in regole applicate davvero, proteggendo l’utente da errori involontari e permettendo all’azienda di abilitare l’AI senza perdere il controllo.
- Proteggere sviluppo e proprietà intellettuale
Per gli sviluppatori, la piattaforma si integra con gli AI Code Assistant e impedisce che elementi critici — segreti, token, codice proprietario — finiscano in modelli pubblici o servizi esterni.
Il risultato è duplice: da un lato si tutela la proprietà intellettuale, dall’altro si permette ai team di continuare a sfruttare l’AI per sviluppare più velocemente, ma in un perimetro conforme, tracciato e sicuro.
- Mettere in sicurezza le applicazioni AI interne
Prompt Security protegge chatbot, agenti e applicazioni basate su LLM sviluppate internamente da attacchi come prompt injection, jailbreak, abusi delle API o uso improprio dei token del modello. Filtra e offusca i dati sensibili e garantisce che gli output siano sempre coerenti con il brand e con le policy aziendali.
In sostanza, consente ai team digitali di innovare senza rallentare, mentre l’azienda mantiene un livello elevato di governance, compliance e protezione del business.
Per chi si è perso il webinar: rivedi la sessione completa
Per le aziende è quindi ormai fondamentale trovare un equilibrio tra produttività e sicurezza dell’AI. Se hai perso il nostro webinar del 12/03/2026 con SentinelOne dedicato a “Prompt Security”, guarda la registrazione a questo link:
“Prompt Security: proteggi la tua organizzazione dai rischi dell’AI”